


nginx2root, PHP, MySQL : trois alertes critiques sur la stack LEMP en 48 heures
nginx2root (CVE-2026-123007) permet une exécution de code à distance sur nginx, chaînable jusqu'au root. PHP annonce une publication critique le 19 novembre et MySQL corrige CVE-2026-114952.
Trois alertes critiques touchent en deux jours les trois briques d’une stack LEMP : nginx, PHP et MySQL. C’est la combinaison qu’on retrouve derrière une grande partie des sites WordPress, des boutiques en ligne et des applications métier hébergées sous Linux.
- nginx2root : des vulnérabilités nginx, dont CVE-2026-123007, permettent une exécution de code à distance sans authentification. Une faille du noyau Linux ouvre ensuite la voie aux droits root. Correctifs disponibles depuis le 18 novembre.
- PHP : l’équipe sécurité annonce pour le 19 novembre une publication de sécurité de sévérité critique pour toutes les branches maintenues.
- MySQL : Oracle corrige CVE-2026-114952, une faille notée 9,1 exploitable à distance sans authentification.
Le point commun est opérationnel. Ces corrections tombent sur les mêmes serveurs, souvent dans la même fenêtre de maintenance. Nginx en premier : c’est le seul des trois sujets dont les correctifs sont disponibles et dont l’exploitation a été démontrée publiquement.
nginx2root : de la requête HTTP/2 aux droits root
Le 18 novembre 2026, les chercheurs de Xint ont publié nginx2root, le jour même où nginx sortait ses correctifs. Leur travail décrit cinq vulnérabilités nginx et une faille du noyau Linux.
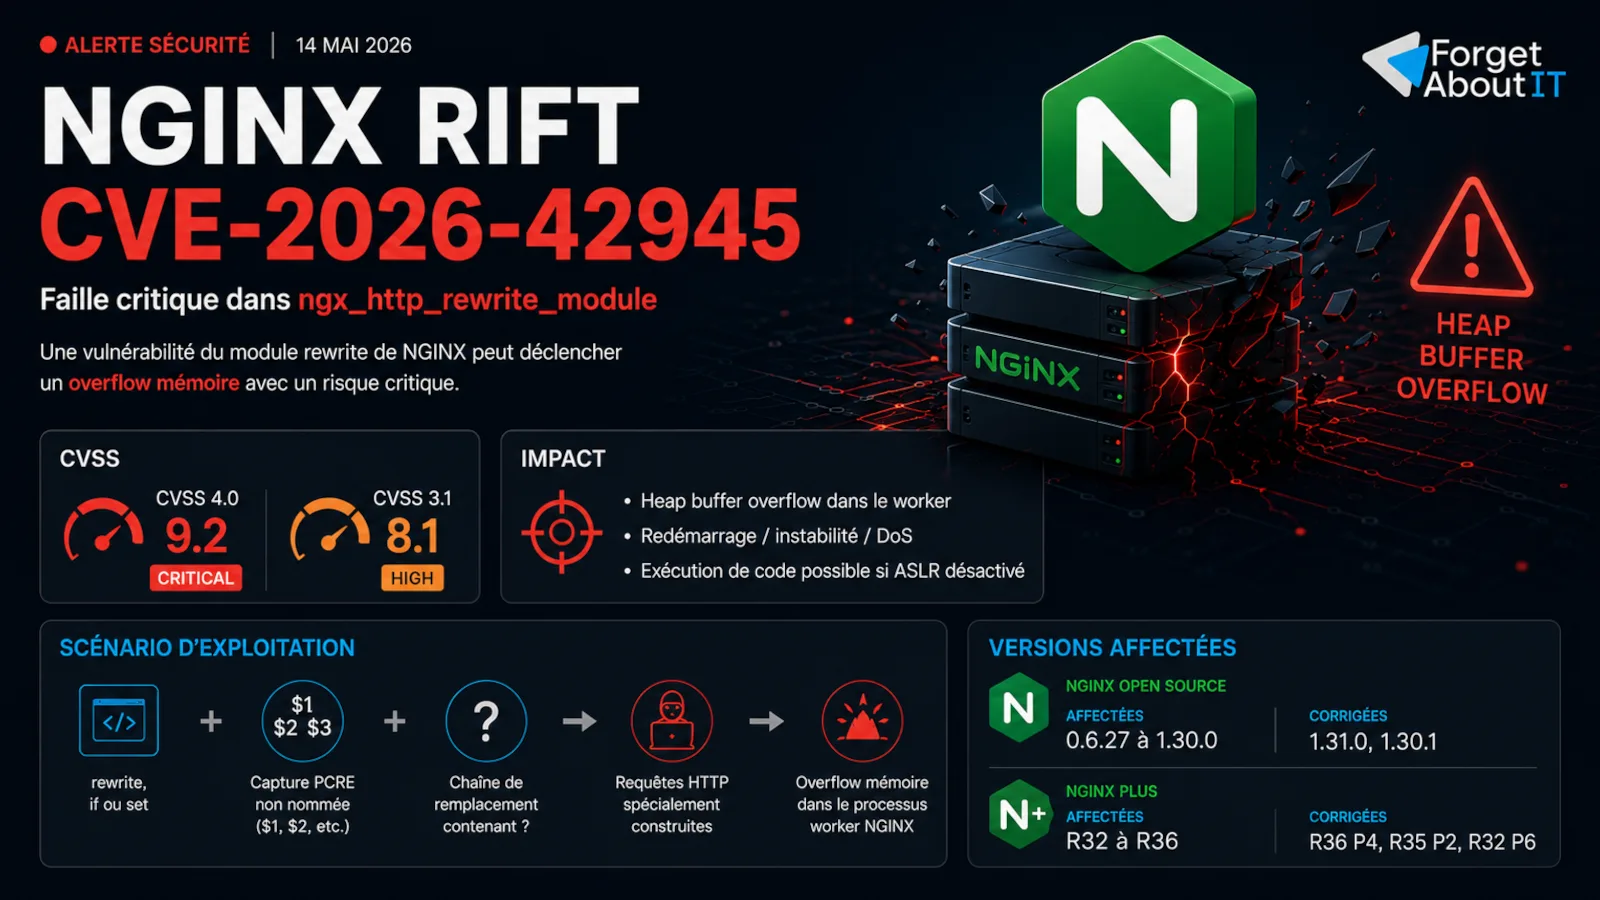
La faille centrale, CVE-2026-123007, est une corruption mémoire dans le contrôle de flux HTTP/2. Selon l’enregistrement CVE publié par F5, elle provoque un heap buffer overflow dans le worker nginx. Un attaquant capable de contourner l’ASLR peut exécuter du code à distance. F5 lui attribue 9,2 en CVSS 4.0 et 8,1 en CVSS 3.1.
Xint décrit le scénario complet :
- un attaquant non authentifié exécute des commandes avec les droits du worker nginx ;
- une faille du sous-système SCTP du noyau Linux, présente depuis Linux 4.15 (2018), est chaînée pour obtenir root ;
- dans leurs tests, la chaîne est aussi sortie d’un conteneur Docker pour obtenir root sur l’hôte.
Les chercheurs indiquent ne pas publier les dernières étapes nécessaires pour reproduire les exploits. Aucune exploitation active n’est signalée à ce stade. En revanche, F5 crédite quatre équipes distinctes pour la découverte de CVE-2026-123007 : Rapid7, Wiz Research, Xint et Ikotas Labs. Quand plusieurs chercheurs trouvent la même faille de leur côté, il faut s’attendre à ce que d’autres la retrouvent vite.
Les failles nginx de la chaîne
Les plages de versions sont celles des bulletins officiels nginx. Les conditions d’exposition viennent de l’analyse de Xint.
| CVE | Condition d'exposition | Versions vulnérables | Sévérité nginx |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 activé | 1.9.5 à 1.31.8 | Majeure |
| CVE-2026-123633 | HTTP/2 avec requêtes transmises à un upstream | 1.19.7 à 1.31.8 | Moyenne |
| CVE-2026-121810 | HTTP/3 avec requêtes transmises à un upstream | 1.25.0 à 1.31.8 | Moyenne |
| CVE-2026-123634 | resolver, proxy_pass construit depuis la requête et mirror |
0.6.18 à 1.31.8 | Moyenne |
| CVE-2026-113425 | Proxy mail avec proxy on et auth_http |
0.5.33 à 1.31.8 | Majeure |
La même publication corrige cinq autres vulnérabilités. Elles ne font pas partie de la chaîne nginx2root, mais elles justifient à elles seules la mise à jour. La plus notable est CVE-2026-118899, classée majeure : une boucle infinie à la lecture du corps de requête en TLS 1.3, exploitable en déni de service.
Versions corrigées
- nginx Open Source : 1.31.9 (mainline) et 1.30.7 (stable), publiées le 18 novembre 2026. Annonce nginx.org.
- NGINX Plus : 37.3.0.1 et 37.0.8.1 d’après l’enregistrement CVE de F5, qui renvoie vers l’article K000163926.
- Distributions : au soir du 18 novembre, le suivi Ubuntu marque toutes les versions LTS supportées comme vulnérables (priorité haute). Le tracker Debian indique bookworm, trixie et sid vulnérables. Aucun paquet corrigé n’est publié pour l’instant.
Attention au numéro de version. Les distributions rétroportent les correctifs sans changer la version affichée par nginx -v. Xint cite l’exemple d’Ubuntu 22.04, dont le paquet corrigé d’octobre affiche toujours 1.18.0. C’est la version du paquet qu’il faut comparer au bulletin de la distribution, pas la sortie de nginx -v.
Vérifier son exposition
Version et modules compilés :
nginx -V 2>&1 | grep -o -E "nginx/[0-9.]+|--with-http_v2_module|--with-http_v3_module|--with-mail"HTTP/2 et HTTP/3 activés dans la configuration effective, fichiers inclus compris :
nginx -T 2>/dev/null | grep -n -E "listen .*(http2|quic)|http2 on|http3 on|auth_http|mirror "HTTP/2 joignable depuis l’extérieur. Si un CDN ou un proxy est placé devant, testez aussi l’origine directement :
echo | openssl s_client -connect votre-serveur.example:443 -alpn h2 2>/dev/null | grep "ALPN protocol"Une réponse ALPN protocol: h2 signifie que HTTP/2 est accepté.
Présence du module SCTP sur l’hôte :
lsmod | grep -w sctp || echo "Module sctp non chargé"Corriger et redémarrer
La remédiation durable est la mise à jour vers une version corrigée : dépôt officiel nginx.org, paquet de la distribution dès sa publication, ou image de conteneur reconstruite. Après la mise à jour, il faut redémarrer nginx :
nginx -t && systemctl restart nginxUn nginx -s reload ne suffit pas. Il relit la configuration mais garde le binaire vulnérable en mémoire, comme le rappelle Xint. La mise à niveau à chaud du binaire, documentée par nginx, reste possible pour éviter une coupure.
Pour Docker, mettre à jour l’hôte ne corrige pas le nginx embarqué dans une image. Il faut récupérer une image basée sur 1.31.9 ou 1.30.7, ou reconstruire l’image applicative, puis redéployer.
Mitigations si le patch doit attendre
Les paquets de distribution ne sont pas encore publiés. Ces mesures, reprises de l’analyse de Xint, réduisent l’exposition en attendant :
- HTTP/2 (CVE-2026-123007, CVE-2026-123633) : désactiver HTTP/2 sur les listeners concernés. Utiliser
http2 off;à partir de nginx 1.25.1, ou retirer le paramètrehttp2de la directivelistensur les versions antérieures. Les clients repassent en HTTP/1.1 : c’est généralement transparent, avec un léger coût de performance. - HTTP/3 (CVE-2026-121810) : retirer les listeners QUIC, passer
http3 off;et supprimer l’en-têteAlt-Svc. On peut aussi filtrer le port UDP au pare-feu. - Resolver (CVE-2026-123634) : préférer des upstreams fixes à un
proxy_passconstruit depuis la requête. Xint précise quemirror_request_body ona bloqué son exploit, mais ne corrige pas le bug. - Proxy mail (CVE-2026-113425) : limiter les listeners mail à l’interface locale ou les filtrer au pare-feu.
- SCTP (élévation vers root) : sur les hôtes qui n’utilisent pas SCTP, bloquer le chargement du module. Aucun correctif noyau n’était disponible à la publication de Xint.
echo "install sctp /bin/false" | sudo tee /etc/modprobe.d/disable-sctp.confCe blocage n’agit pas sur un module déjà chargé, ni sur un SCTP compilé en dur dans le noyau. C’est une réduction de risque, pas un correctif. Le correctif noyau devra suivre, idéalement sans interruption de service : c’est le sujet de notre article sur le patch du noyau Linux sans interruption.
Surveiller
Xint propose trois signaux de détection :
- des processus inattendus, comme
/bin/sh, lancés par un worker nginx (règleauditdsurexecve) ; - un trafic entrant soutenu depuis une même IP sur des connexions longues ;
- des arrêts anormaux de workers ou des core dumps dans les logs d’erreur.
Un serveur exposé avant correction et présentant ces signaux doit être traité comme potentiellement compromis. Mettre à jour ne supprime pas un accès déjà installé.
PHP : publication de sécurité critique le 19 novembre
Le 18 novembre, l’équipe sécurité de PHP a annoncé une publication de sécurité pour le jeudi 19 novembre 2026, entre 14h00 et 14h30 UTC, soit 15h00 à 15h30 à Paris.
Ce que l’on sait :
- les correctifs concernent toutes les branches maintenues de PHP, aujourd’hui 8.2, 8.3, 8.4 et 8.5 (versions supportées) ;
- la sévérité la plus haute est critique ;
- les failles critiques nécessitent une configuration non standard ou peu courante ;
- les détails techniques et les numéros de version corrigés seront publiés avec les correctifs.
Cette dernière précision réduit le nombre d’installations concernées, mais ne permet pas encore de savoir lesquelles. La préparation est la même qu’en octobre : recenser les versions de PHP réellement utilisées (PHP-FPM, CLI, conteneurs, hébergements tiers), savoir qui applique la mise à jour, préparer les tests applicatifs.
Sur une stack nginx + PHP-FPM, il est logique de planifier les deux interventions ensemble. Mettre à jour nginx ce soir ou demain matin, puis PHP-FPM dès la publication des paquets, avec redémarrage du service php-fpm concerné.
Nous mettrons cet article à jour avec les détails de la publication PHP.
MySQL : CVE-2026-114952, exploitable sans authentification
Le 17 novembre, Oracle a publié CVE-2026-114952 dans sa mise à jour de sécurité de novembre. D’après l’enregistrement CVE :
- composant : « Client programs » de MySQL Server et MySQL Cluster ;
- exploitation : facile, à distance, sans authentification, via plusieurs protocoles ;
- impact : lecture, création, modification ou suppression de tout ou partie des données accessibles à MySQL ;
- score : 9,1 en CVSS 3.1 (
AV:N/AC:L/PR:N/UI:N) ; - versions touchées : MySQL Server 8.4.0 à 8.4.13, 9.7.0 à 9.7.4 et 26.10 ; MySQL Cluster 8.0.0 à 8.0.50, 8.4.0 à 8.4.13, 9.7.0 à 9.7.4 et 26.10.
L’évaluation CISA indique une exploitation à ce jour non observée, mais automatisable et à impact total.
Les versions correctives sont indiquées dans le bulletin Oracle de novembre 2026. Pour les paquets Debian, Ubuntu ou RHEL, suivez le bulletin de votre distribution. MariaDB n’apparaît pas dans l’enregistrement CVE : vérifiez quel moteur tourne réellement sur vos serveurs avant de conclure.
mysql --version; mysqld --version 2>/dev/nullEn attendant le correctif, la mesure la plus efficace est réseau. Un serveur MySQL ne devrait jamais être joignable depuis Internet. Limitez le port 3306 aux seuls serveurs applicatifs qui en ont besoin, au pare-feu et via bind-address. Puis vérifiez ce qui écoute réellement :
ss -ltnp | grep -E ":3306|:33060"Notre ordre d’intervention
Sur un parc LEMP, nous traitons ces trois alertes dans cet ordre :
- nginx exposé : mise à jour vers 1.31.9 ou 1.30.7, ou désactivation de HTTP/2 et HTTP/3 en attendant les paquets. Redémarrage, pas simple reload.
- SCTP : blocage du module sur les hôtes qui n’en ont pas l’usage, puis correctif noyau dès sa disponibilité.
- MySQL : contrôle immédiat de l’exposition réseau, puis mise à jour vers les versions corrigées d’Oracle.
- PHP : inventaire des versions aujourd’hui, mise à jour le 19 novembre après lecture du bulletin.
- Contrôle : versions effectivement chargées en mémoire, conteneurs redéployés, logs nginx et
auditdsurveillés.
Ce type de semaine montre l’intérêt d’un suivi quotidien des CVE adossé à un inventaire à jour. Quand trois briques d’une même stack sont touchées en même temps, ce qui compte, c’est de savoir en quelques minutes quels serveurs sont concernés et dans quel ordre les traiter.
C’est le cœur de notre infogérance de serveurs Linux : veille, qualification, patch, mitigation temporaire et vérification après intervention. Besoin d’aide pour traiter nginx2root, PHP ou MySQL sur vos serveurs ? Contactez-nous ou prenez rendez-vous.
Questions fréquentes
Qu’est-ce que nginx2root ?
nginx2root est le nom donné par les chercheurs de Xint à un ensemble de vulnérabilités nginx, dont CVE-2026-123007 dans le contrôle de flux HTTP/2. Exploitées à distance sans authentification, elles permettent d’exécuter du code avec les droits du worker nginx. Une faille du noyau Linux dans SCTP permet ensuite d’obtenir les droits root.
Quelles versions de nginx corrigent nginx2root ?
nginx 1.31.9 (mainline) et 1.30.7 (stable), publiées le 18 novembre 2026. Pour NGINX Plus, l’enregistrement CVE de F5 indique les versions 37.3.0.1 et 37.0.8.1.
Un rechargement de nginx suffit-il après la mise à jour ?
Non. Un reload relit la configuration mais ne remplace pas le binaire en cours d’exécution. Il faut redémarrer nginx ou effectuer une mise à niveau du binaire à chaud selon la procédure supportée.
Comment se protéger si le correctif ne peut pas être appliqué tout de suite ?
Désactiver HTTP/2 sur les listeners concernés bloque CVE-2026-123007 et CVE-2026-123633. Les autres failles de la chaîne ont leurs propres mitigations : HTTP/3, resolver avec proxy_pass dynamique, proxy mail. Sur les hôtes sans besoin de SCTP, bloquer le chargement du module noyau limite l’élévation vers root.
Que faut-il faire pour la publication de sécurité PHP du 19 novembre ?
Préparer la mise à jour dès maintenant. PHP annonce des correctifs pour toutes les branches maintenues le 19 novembre 2026 entre 15h00 et 15h30, heure de Paris. La sévérité maximale est critique, mais les failles critiques nécessitent une configuration non standard ou peu courante.
CVE-2026-114952 concerne-t-elle MySQL exposé sur Internet ?
Oracle décrit une faille exploitable à distance sans authentification, notée 9,1 en CVSS 3.1, touchant MySQL Server 8.4.0 à 8.4.13, 9.7.0 à 9.7.4 et 26.10. Un serveur MySQL accessible depuis Internet est le cas le plus urgent, mais un accès depuis le réseau interne suffit aussi selon la description.
Sources
- Xint - NGINX2Root: New Remote Code Execution Vulnerabilities in nginx
- nginx.org - annonce des versions 1.31.9 et 1.30.7
- nginx.org - bulletins de sécurité
- CVE-2026-123007 - enregistrement CVE (F5)
- F5 - K000163926
- Ubuntu - suivi de CVE-2026-123007
- Debian - suivi de CVE-2026-123007
- PHP - annonce de la publication de sécurité du 19 novembre 2026
- PHP - branches maintenues
- CVE-2026-114952 - enregistrement CVE (Oracle)
- Oracle - Critical Security Patch Update de novembre 2026
Suivre nos publications
Retrouvez plus facilement nos analyses dans Google
Ajoutez Forget About IT à vos sources préférées pour signaler à Google que vous souhaitez voir davantage nos contenus.
Articles recommandés
Sécurité
Faille Java4Shell - CVE-2026-114938 - des applications Java exposées à une exécution de code sans authentification
Java4Shell, CVE-2026-114938, touche le décodeur Base64 d’OpenJDK. Jira, Jenkins ou Keycloak peuvent être exposés selon la JVM, le processeur et les usages.
Sécurité
Failles Grafana - déni de service, usurpation et permissions Git Sync contournées
Les failles Grafana CVE-2026-107509, CVE-2026-102589 et plusieurs défauts Git Sync exposent la supervision. Conditions d’attaque et branches corrigées.
Sécurité
Cyberattaque des frigos - 700 sites ciblés et des départs de feu, la France accuse une unité iranienne
La France attribue le sabotage des installations frigorifiques à une unité iranienne. L’ANSSI évoque environ 700 sites ciblés et au moins 15 départs de feu.