


Faille WordPress Click2Shell : un clic administrateur peut compromettre le site
Click2Shell rappelle qu'un thème inactif reste du code à maintenir. Conditions d'exploitation, correctif WordPress et contrôles utiles pour votre site.
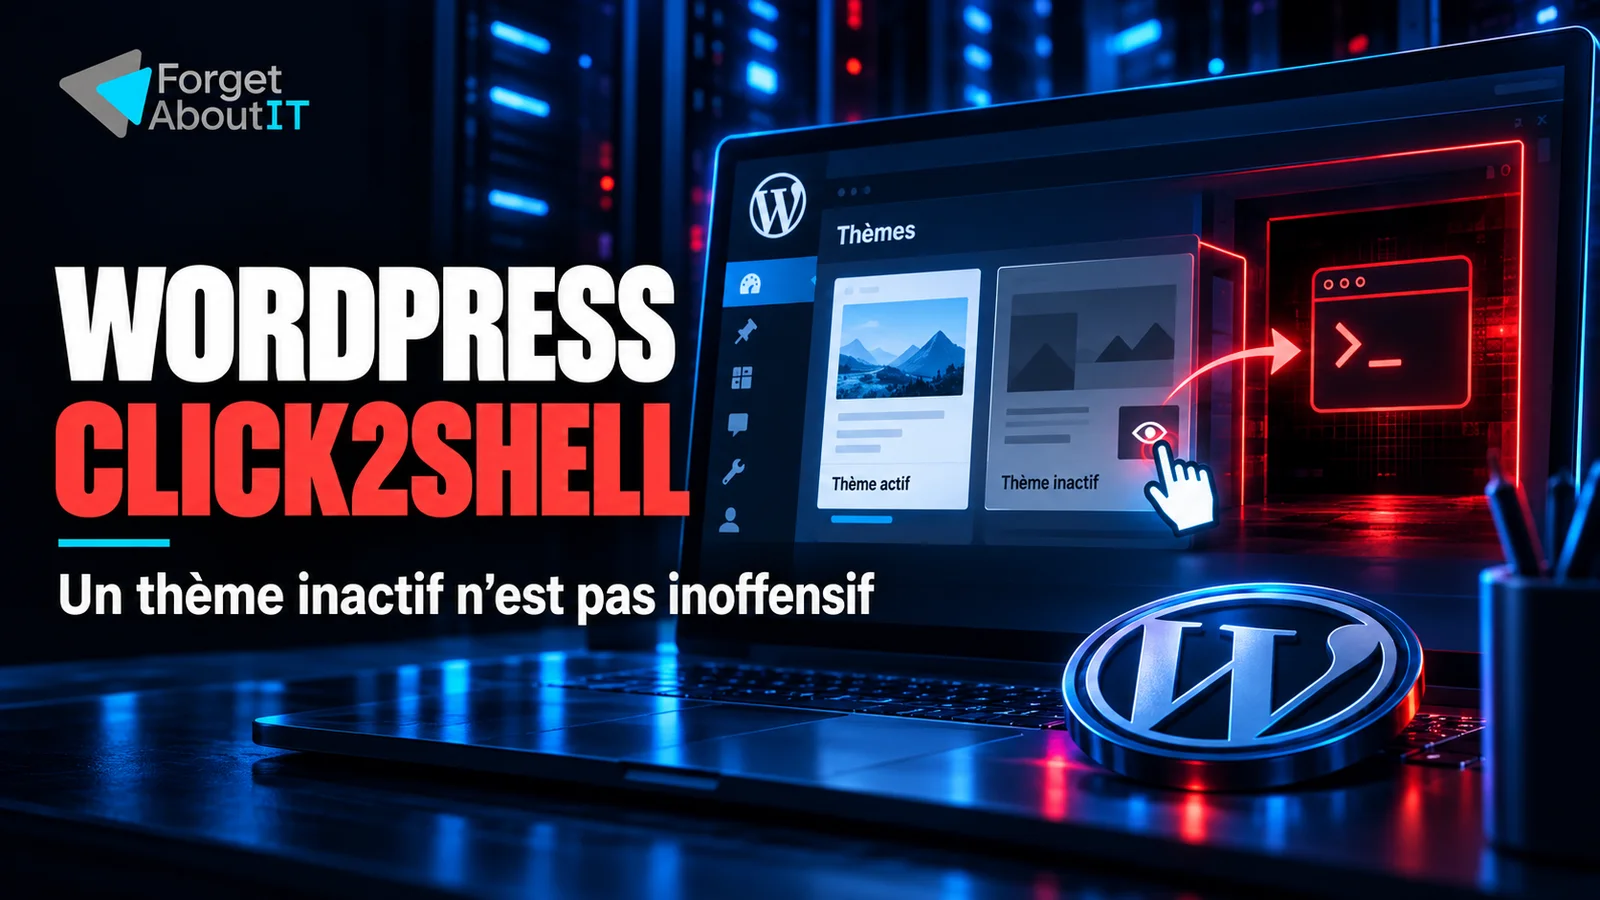
Un thème WordPress inactif n’est pas nécessairement inoffensif. Click2Shell remet cette distinction au premier plan : désactiver un composant n’équivaut pas à retirer son code du serveur.
L’analyse de pwn.ai, publiée le 18 septembre 2026, décrit une chaîne pouvant aboutir à une exécution de code PHP après l’ouverture d’un lien piégé par un administrateur connecté. Le défaut du cœur est corrigé depuis le 17 septembre dans WordPress 7.1.1. Il ne s’agit donc pas d’une nouvelle vulnérabilité sans correctif. Source : recherche Click2Shell de pwn.ai.
Pour les responsables de sites, l’enjeu dépasse le nom de cette attaque : la maintenance doit couvrir tout le code installé, pas seulement le thème visible et les extensions utilisées au quotidien.
Comment fonctionne la faille WordPress Click2Shell ?
La démonstration combine trois étapes :
- Un lien spécialement construit provoque l’installation d’un thème du catalogue WordPress.org avec les droits de l’administrateur.
- La prévisualisation charge du PHP de ce thème, sans l’activer.
- Une vulnérabilité distincte du thème Mobile Repair Zone 2.5.4 permet l’exécution de code supplémentaire.
L’attaquant n’a pas besoin de compte WordPress. En revanche, la victime doit disposer des droits d’installation nécessaires. Le thème ciblé n’a pas besoin d’être déjà présent. Le défaut du cœur ne permet pas, à lui seul, d’importer n’importe quelle archive malveillante. Ces conditions sont détaillées dans la publication des chercheurs.
Pourquoi un thème inactif reste dans le périmètre de maintenance
L’étiquette « inactif » décrit l’état d’utilisation d’un thème, pas une garantie d’isolation. C’est ce qui rend dangereux un inventaire limité à ce que les visiteurs voient.
Notre recommandation est de distinguer trois situations :
| Situation | Décision de maintenance |
|---|---|
| Thème utilisé en production | Suivre ses mises à jour et tester les évolutions |
| Thème parent ou thème de secours nécessaire | Documenter son rôle et le maintenir également |
| Ancien thème de test ou composant abandonné | Vérifier les dépendances, puis le supprimer s’il est inutile |
Cette revue ne doit pas devenir un nettoyage automatique. Supprimer un thème parent utilisé par un thème enfant peut casser le site. Conserver un thème de secours peut aussi répondre à un besoin réel, à condition de ne pas l’oublier ensuite.
En revanche, accumuler des composants « au cas où » crée une charge de suivi sans responsable identifié. Nous conseillons de documenter, pour chaque élément conservé, son utilité, son origine et la personne chargée des mises à jour.
Le nettoyage ne remplace pas le correctif du cœur. Dans une procédure d’intervention, ces deux opérations répondent à des objectifs différents : corriger le défaut connu et réduire la quantité de code à surveiller.
Click2Shell et WP2Shell : ne pas confondre les conditions d’exploitation
WP2Shell, que nous avons analysé en juillet, reposait sur une chaîne dans le cœur de WordPress, sans nécessiter de thème tiers ni de clic d’un administrateur. L’avis de Searchlight Cyber en précise les conditions d’exploitation.
Le terme « sans authentification » ne doit donc pas faire oublier les autres prérequis d’une attaque. Pour décider d’une intervention, il faut regarder qui doit agir, avec quels droits et quels composants sont impliqués, plutôt que comparer uniquement les noms ou les scores de gravité.
Une exécution de PHP n’implique pas non plus automatiquement un accès root. L’étendue d’une compromission dépend notamment des permissions du processus, des secrets accessibles et de l’isolation entre sites. C’est pourquoi le guide de durcissement WordPress insiste sur la limitation des accès et le confinement des conséquences d’un incident.
Quel correctif appliquer contre Click2Shell ?
WordPress 7.1.1 comprend la correction de l’installation et de la prévisualisation déclenchées par une URL piégée. Cette version regroupe onze correctifs de sécurité, et l’équipe WordPress recommande une mise à jour immédiate. Des rétroportages existent pour des branches antérieures ; seule la version la plus récente bénéficie d’une prise en charge active. La documentation officielle répertorie les versions disponibles.
Notre article sur WordPress 7.1.1 et ses onze failles corrigées présente les versions correctives des branches courantes et les autres problèmes traités. Inutile de considérer Click2Shell comme un correctif séparé à installer par-dessus cette publication.
Pour une intervention en production, nous recommandons de :
- relever la version réellement exécutée et inventorier tous les thèmes et extensions ;
- préparer une sauvegarde des fichiers et de la base, avec une procédure de restauration vérifiée ;
- appliquer le correctif adapté, en passant par une recette lorsque les dépendances métier le justifient ;
- confirmer la version après déploiement et tester les formulaires, paiements ou autres fonctions critiques ;
- examiner les installations récentes et retirer les composants inutiles après validation.
Mettre à jour ne suffit pas à prouver que le site est sain
Une page d’accueil qui s’affiche normalement valide une fonction, pas l’intégrité de l’installation. Nous conseillons de compléter les tests métier par une revue des changements : nouveaux comptes privilégiés, thèmes ou extensions inattendus, fichiers modifiés et événements d’administration inexpliqués.
Un élément inhabituel n’est pas, à lui seul, une preuve d’attaque. Il doit être rapproché des interventions autorisées et des journaux disponibles. À l’inverse, lorsqu’une modification malveillante est confirmée, appliquer un correctif ne constitue pas une désinfection.
Il faut alors conserver les éléments utiles à l’analyse, limiter l’exposition et préparer une remise en état depuis une origine fiable. La rotation des accès et des secrets doit tenir compte du périmètre réellement accessible et intervenir dans un environnement assaini.
La bonne réponse : une maintenance qui ne s’arrête pas au bouton « Mettre à jour »
Notre position est simple : un composant conservé doit avoir une raison de l’être et entrer dans le suivi de maintenance. Sinon, il devient une dépendance oubliée.
Cette organisation rejoint les points développés dans notre article sur la maintenance WordPress en 2026 : inventaire, veille, sauvegardes, contrôles après intervention et responsabilité clairement attribuée.
Vous ne savez pas précisément ce qui est installé ou qui vérifie les mises à jour ? Échangeons sur la maintenance de votre site WordPress. Le premier travail consiste à établir un état des lieux exploitable, puis à définir les priorités selon les usages du site.
FAQ : sécuriser WordPress après Click2Shell
Quelle mise à jour protège contre Click2Shell ?
WordPress 7.1.1 corrige la faille du cœur utilisée dans cette chaîne. Vérifiez aussi les correctifs de votre branche et l’état des thèmes et extensions.
Faut-il supprimer tous les thèmes inactifs ?
Supprimez les thèmes inutiles après vérification des dépendances. Un thème parent nécessaire ou un thème de secours conservé doit rester inventorié et maintenu.
Un site qui fonctionne normalement peut-il être compromis ?
Oui. L’affichage des pages ne suffit pas à établir l’intégrité des fichiers, des comptes et de la base de données.
Suivre nos publications
Retrouvez plus facilement nos analyses dans Google
Ajoutez Forget About IT à vos sources préférées pour signaler à Google que vous souhaitez voir davantage nos contenus.
Articles recommandés
Sécurité
Linux : quatre failles avec exploits publics, quels serveurs patcher ?
DirtyAH6, TUNderflow, PPPoEject et DiagSpill disposent de démonstrations publiques d'élévation vers root. Exposition réelle, noyaux corrigés et priorités de maintenance.
Sécurité
WordPress 7.1.1 - onze failles de sécurité corrigées, faut-il mettre à jour ?
WordPress 7.1.1 corrige onze vulnérabilités dans le coeur du CMS. Versions concernées, risques réels et méthode pour appliquer la mise à jour proprement.
Sécurité
Faille GitLab - CVE-2026-85706 - des fichiers du serveur accessibles sans authentification
La faille critique GitLab CVE-2026-85706 permet à un attaquant non authentifié de lire des fichiers arbitraires sur certaines instances auto-hébergées.