


Cloudflare - voir quels agents IA consultent votre site et contrôler leurs accès
Cloudflare rend les visites des agents IA plus lisibles et permet d’ajuster leurs accès. Un moyen d’accueillir ces usages tout en maîtrisant le trafic de son site.
Cloudflare permet désormais de mieux voir quels agents IA consultent un site et de choisir leurs conditions d’accès. Annoncée le 4 novembre 2026, cette évolution associe une nouvelle lecture du trafic et des politiques individuelles pour les assistants pris en charge. Annonce officielle Cloudflare.
Pour une entreprise, la question devient concrète : un assistant qui consulte une fiche produit pour un client peut rendre service. Le même type d’outil peut aussi multiplier les requêtes, rencontrer des blocages ou solliciter des pages coûteuses à produire. Comprendre ces visites permet de décider lesquelles accueillir et comment les encadrer.
Un agent IA peut devenir l’intermédiaire de votre visiteur
Un internaute peut demander à un assistant de comparer des offres, trouver une réponse dans une documentation ou préparer une démarche. L’assistant consulte alors des pages pour accomplir cette tâche.
Cloudflare distingue trois comportements dans ses politiques :
| Comportement | Usage décrit |
|---|---|
| Search | Collecter ou indexer du contenu pour répondre ultérieurement à des questions |
| Agent | Agir en temps réel pour une personne, par consultation ou navigation automatisée |
| Training | Collecter du contenu pour entraîner ou ajuster un modèle |
Ces catégories permettent de prendre des décisions différentes selon l’usage. Documentation des politiques Cloudflare.
Pour un site commercial, notre recommandation est de commencer par ce que l’on souhaite rendre possible : laisser un assistant lire les offres publiques, faciliter l’accès à la documentation et conserver les protections sur les comptes et les opérations métier.
Voir les agents, les pages consultées et les erreurs
Dans Security Analytics, la catégorie Personal Assistants permet d’isoler ce trafic. Le widget dédié présente les agents identifiés et leur nombre de requêtes. Un filtre permet ensuite d’examiner les chemins demandés, les codes de réponse et les réseaux d’origine. Présentation des nouvelles analyses.
Ces informations peuvent répondre à des questions d’exploitation simples :
- L’assistant consulte-t-il les pages utiles ou tourne-t-il sur des erreurs ?
- Un parcours légitime rencontre-t-il une protection trop large ?
- Certaines consultations sollicitent-elles fortement l’application ou sa base de données ?
Le volume seul ne dit pas si une visite est utile. Nous recommandons de le rapprocher des chemins consultés, des temps de réponse et de la charge sur l’origine. C’est la même logique que pour la supervision d’une infrastructure : une métrique sert à comprendre une situation et à décider d’une action.
Cloudflare présente aussi des fonctions reliant les agents aux comptes utilisateurs dans Account Abuse Protection, actuellement en accès anticipé. Ce périmètre doit être distingué des analyses de trafic générales. Précisions dans l’annonce.
Choisir les accès, agent par agent
Le réglage AI Crawler and Agent access policies remplace l’ancien nom Configure AI bot policies. L’évolution permet de personnaliser les actions pour les principaux agents personnels pris en charge. Changelog du 4 novembre.
Le parcours documenté est le suivant :
- Ouvrir Security → Settings dans le tableau de bord Cloudflare.
- Filtrer sur Bot traffic, puis ouvrir AI Crawler and Agent access policies.
- Choisir les politiques par comportement et les exceptions individuelles pour les agents.
- Enregistrer puis vérifier les effets sur les parcours utiles.
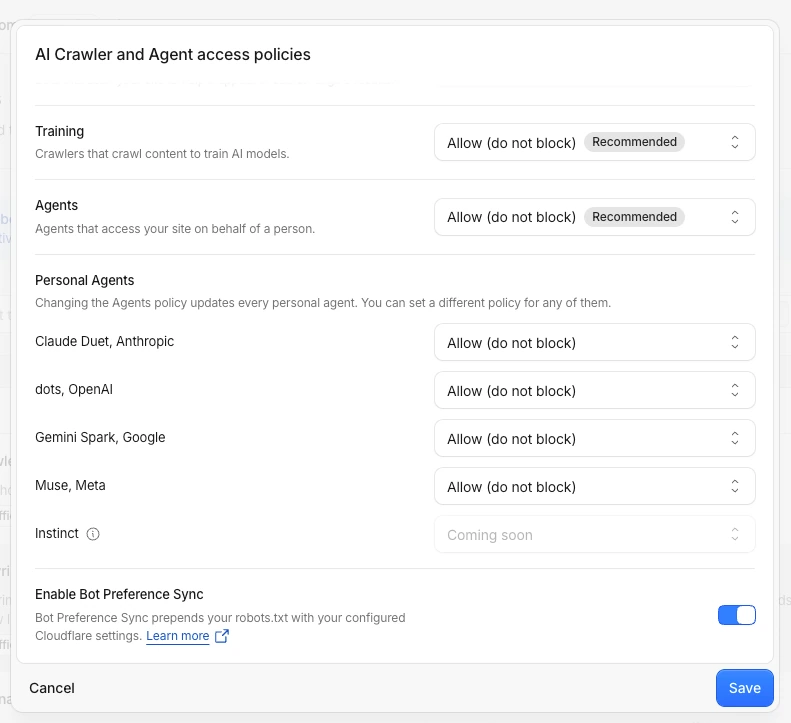
Les actions proposées comprennent Allow (do not block), Block on pages with ads et Block. Les agents personnels héritent de la politique Agents ; des choix individuels peuvent ensuite être définis. Configuration officielle.
Pour une entreprise qui publie ses offres ou sa documentation, nous privilégierions une décision fondée sur les visites observées. Un blocage généralisé peut empêcher un assistant de récupérer une information que l’entreprise souhaite justement diffuser.
Une visite d’agent n’est pas un clic apporté par une IA
Il faut distinguer la consultation du site par un assistant et l’arrivée d’un internaute qui clique sur un lien recommandé dans une réponse.
AI Crawl Control propose déjà une lecture de l’activité par robot et opérateur, des chemins et de la bande passante consommée. Sa documentation distingue les requêtes des referrals, dont les statistiques sont réservées aux offres payantes. Documentation des mesures AI Crawl Control.
Nous recommandons de conserver cette séparation dans vos indicateurs. Mille requêtes d’un agent ne représentent pas mille prospects. Inversement, un visiteur envoyé par un assistant peut utiliser un navigateur classique et ne pas apparaître comme une visite directe d’agent.
Des paramètres comme utm_source=chatgpt.com peuvent compléter l’analyse lorsqu’ils sont présents. Leur absence ne démontre pas qu’aucune IA n’a recommandé la page. Le suivi doit rapprocher plusieurs signaux, sans promettre une attribution exhaustive.
Observer qu’un agent a lu une page ne prouve pas non plus qu’il la citera. Ce suivi éclaire l’accès au contenu ; il ne garantit ni visibilité dans les réponses ni résultat commercial.
Autoriser un agent ne remplace pas les protections du site
Cloudflare précise que les contrôles AI Crawl Control et les règles WAF peuvent se cumuler : un robot autorisé dans le premier outil peut encore être bloqué par une autre règle. Interaction avec le WAF.
Notre recommandation est donc de tester le parcours complet avant d’élargir une exception : lecture publique, connexion éventuelle, puis actions autorisées dans l’application. L’identité de l’agent ne suffit pas à décider ce qu’un utilisateur peut consulter ou modifier.
Pour les données privées, les droits restent à gérer dans le service. Pour une commande, un changement de coordonnées ou une suppression, les validations métier doivent rester en place. Cette approche rejoint celle que nous défendons pour les agents IA et leur exploitation : rendre l’automatisation utile en délimitant ses accès.
Accueillir ces usages avec une infrastructure suivie
Cette évolution donne un point de départ pour observer, ajuster et mesurer. Nous conseillons de partir d’un petit nombre de parcours importants, de regarder les erreurs et la charge, puis de vérifier ce qui change après chaque réglage.
La couche Cloudflare doit rester reliée à l’exploitation de l’origine : journaux, performances applicatives, capacité et alertes. C’est dans cette continuité que s’inscrit notre infogérance de serveurs Linux : maintenir un service accessible aux usages utiles, avec une visibilité sur ce qui le sollicite.
FAQ - agents IA et accès Cloudflare
Ces statistiques comptent-elles les visiteurs envoyés par ChatGPT ?
Les visites directes d’agents et les clics d’internautes recommandés par une IA sont deux mesures distinctes. AI Crawl Control propose aussi des statistiques de referrals sur les offres payantes.
Autoriser un agent IA lui donne-t-il accès aux données privées ?
L’autorisation de trafic ne remplace pas l’authentification et les permissions applicatives. Les données privées et les actions sensibles doivent rester protégées par le site.
Suivre nos publications
Retrouvez plus facilement nos analyses dans Google
Ajoutez Forget About IT à vos sources préférées pour signaler à Google que vous souhaitez voir davantage nos contenus.
Articles recommandés
Intelligence Artificielle
n8n et agents IA - encadrer les coûts et fiabiliser l'exploitation
La préversion n8n 2.43.0 ajoute des contrôles budgétaires pour les agents IA. Leur intérêt dépend aussi du suivi des usages, des accès et de l'infrastructure.
Intelligence Artificielle
L'IA en cybersécurité: remède et accélérateur de crise
L'IA accélère la découverte de vulnérabilités, mais elle accélère aussi le bruit, les doublons, l'exploitation et la charge de remédiation pour les équipes.
Intelligence Artificielle
Claude Code, ChatGPT Codex: guide de démarrage
Comment démarrer proprement avec Claude Code ou ChatGPT Codex: environnement VSCode, WSL, Docker, Git, consignes projet et bonnes pratiques de sécurité.