


Faille WordPress 7.1.5 - un risque d’exécution de code sans authentification corrigé
WordPress 7.1.5 corrige une élévation de privilèges pouvant mener à l'exécution de code après l'ouverture d'un lien piégé par un administrateur.
La faille WordPress corrigée par la version 7.1.5 peut permettre à un attaquant sans compte de prendre un accès administrateur, puis d’exécuter du code. Le scénario passe par l’ouverture d’un lien piégé par un administrateur connecté. Le correctif est disponible depuis le 18 novembre 2026, dans une mise à jour qui traite également d’autres problèmes de sécurité. Annonce officielle WordPress.
Pour un site vitrine, une boutique ou un espace client, la priorité est d’appliquer la version corrigée et de vérifier les fonctions importantes après intervention. Une mise à jour du serveur ou de PHP ne remplace pas celle du cœur WordPress.
Un lien piégé peut ouvrir un accès administrateur
Le défaut concerne les attributs du bloc Template Part, utilisé pour les éléments de modèle.
Un lien d’éditeur piégé pouvait provoquer la création d’un compte administrateur pour l’attaquant. Celui-ci pouvait ensuite exécuter du code par téléversement d’une extension. Avis officiel GHSA-pmp8-6cv8-q323.
L’absence d’authentification concerne l’attaquant ; l’action d’un administrateur reste nécessaire dans ce scénario. Le bulletin classe la faille en sévérité haute et ne lui associe pas de numéro CVE au moment de notre consultation, le 20 novembre.
Ce risque rappelle l’importance des actions effectuées avec une session privilégiée, déjà évoquée dans notre analyse de WordPress Click2Shell. Il s’agit ici d’un autre avis et d’un autre correctif.
D’autres corrections touchent les données et la disponibilité
WordPress 7.1.5 ne se limite pas à ce défaut. La publication officielle recense notamment des problèmes XSS, des divulgations d’informations et une élévation de privilèges d’administrateur de site vers Super Admin sur une installation multisite. Liste officielle des corrections.
Deux avis complémentaires méritent l’attention des équipes qui exploitent l’hébergement :
- Une injection SQL dans
WP_Meta_Query. Des valeurs imbriquées insuffisamment filtrées pouvaient atteindre la requête SQL. L’exposition dépend notamment d’une extension ou d’un thème transmettant à cette fonction des données non fiables. Le bulletin décrit un risque de lecture de la base. Avis officiel sur l’injection SQL. - Un déni de service via XML-RPC. Une requête non authentifiée pouvait regrouper de nombreux pingbacks, chacun provoquant une attente et une requête HTTP sortante. Un seul appel pouvait ainsi immobiliser longtemps un worker PHP. Avis officiel sur les pingbacks.
Ces scénarios demandent des réponses complémentaires : correction applicative, maîtrise des accès et surveillance des ressources. Augmenter le nombre de workers pour absorber une saturation ne supprime pas sa cause.
Quelles versions installer ?
Pour la branche 7.1, la version corrigée est WordPress 7.1.5. La documentation officielle confirme aussi des mises à jour pour les branches précédentes :
| Branche utilisée | Version corrigée disponible |
|---|---|
| 7.1 | 7.1.5 |
| 7.0 | 7.0.9 |
| 6.9 | 6.9.12 |
| 6.8 | 6.8.13 |
| 6.7 | 6.7.12 |
| 6.6 | 6.6.12 |
La faille Template Part bénéficie de correctifs jusqu’à la branche 5.9 ; d’autres problèmes de cette publication touchent des versions plus anciennes. Pour celles-ci, il faut consulter le détail correspondant à la branche installée. Les rétroportages ne changent pas la politique du projet : seule la version la plus récente est activement prise en charge. Versions et correctifs par branche.
Cette publication poursuit le cycle de maintenance présenté dans notre article sur WordPress 7.1.3. Un correctif installé en octobre ne couvre pas les failles de novembre.
Appliquer le correctif et contrôler le résultat
La bonne intervention commence par l’inventaire des sites et de leurs versions, y compris les instances secondaires accessibles. Il faut disposer d’une sauvegarde des fichiers et de la base, puis appliquer le correctif avec les droits du compte d’exploitation approprié.
Dans l’administration, le parcours passe par Tableau de bord > Mises à jour. Les mises à jour automatiques peuvent déjà avoir installé le correctif : la version réellement présente doit être contrôlée. Instructions WordPress.
Pour les équipes utilisant WP-CLI, voici un exemple ciblant une installation déjà en branche 7.1, à exécuter depuis son répertoire après sauvegarde :
wp core version
wp core update --version=7.1.5
wp core version
wp core verify-checksums
L’option --version sélectionne explicitement la version à installer. Adaptez-la au chemin de mise à jour prévu pour le site ; ne lancez pas cette commande indistinctement sur toutes les branches. Documentation de la commande de mise à jour.
La vérification des sommes de contrôle compare les fichiers du cœur aux références de WordPress.org. Elle ne constitue pas un audit complet des extensions, des comptes ou de la base de données. Documentation du contrôle d’intégrité.
Après intervention, les contrôles doivent porter sur les usages réels : connexion, publication, formulaires, panier et paiement selon le site. La surveillance des erreurs PHP et des temps de réponse complète cette validation. Des comptes administrateurs ou fichiers inattendus demandent une investigation ; appliquer le correctif ne suffit pas à nettoyer une compromission antérieure.
Maintenir le site et son hébergement ensemble
La sécurité d’un WordPress dépend de son cœur, de ses extensions et thèmes, mais aussi de PHP, de la base et du système qui les héberge. Les responsabilités doivent être identifiées pour éviter qu’une couche reste sans maintenance.
Chez Forget About IT, notre infogérance de serveurs Linux permet de prendre en charge le périmètre d’exploitation convenu : maintenance, supervision, sauvegardes et gestion des incidents, en coordination avec les équipes qui développent les sites. L’objectif est de corriger rapidement tout en conservant un service utilisable et une capacité de restauration vérifiée.
Suivre nos publications
Retrouvez plus facilement nos analyses dans Google
Ajoutez Forget About IT à vos sources préférées pour signaler à Google que vous souhaitez voir davantage nos contenus.
Articles recommandés
Sécurité
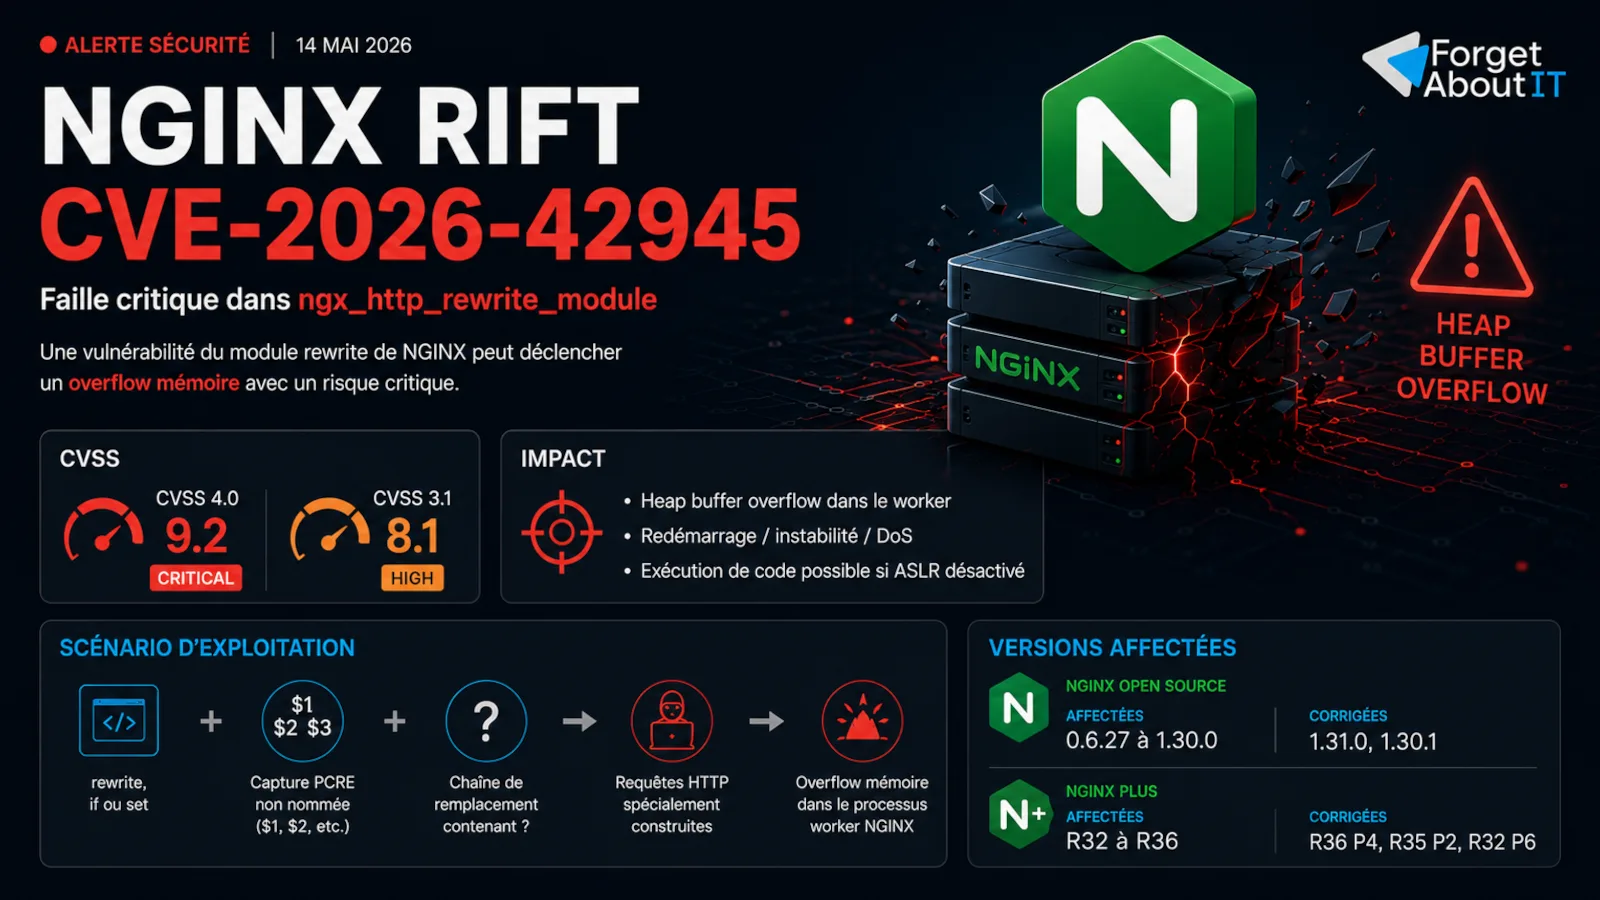
nginx2root, PHP, MySQL : trois alertes critiques sur la stack LEMP en 48 heures
nginx2root (CVE-2026-123007) permet une exécution de code à distance sur nginx, chaînable jusqu'au root. PHP annonce une publication critique le 19 novembre et MySQL corrige CVE-2026-114952.
Sécurité
Faille Java4Shell - CVE-2026-114938 - des applications Java exposées à une exécution de code sans authentification
Java4Shell, CVE-2026-114938, touche le décodeur Base64 d’OpenJDK. Jira, Jenkins ou Keycloak peuvent être exposés selon la JVM, le processeur et les usages.
Sécurité
Failles Grafana - déni de service, usurpation et permissions Git Sync contournées
Les failles Grafana CVE-2026-107509, CVE-2026-102589 et plusieurs défauts Git Sync exposent la supervision. Conditions d’attaque et branches corrigées.