Sécurité7 septembre 2026 à 11:00
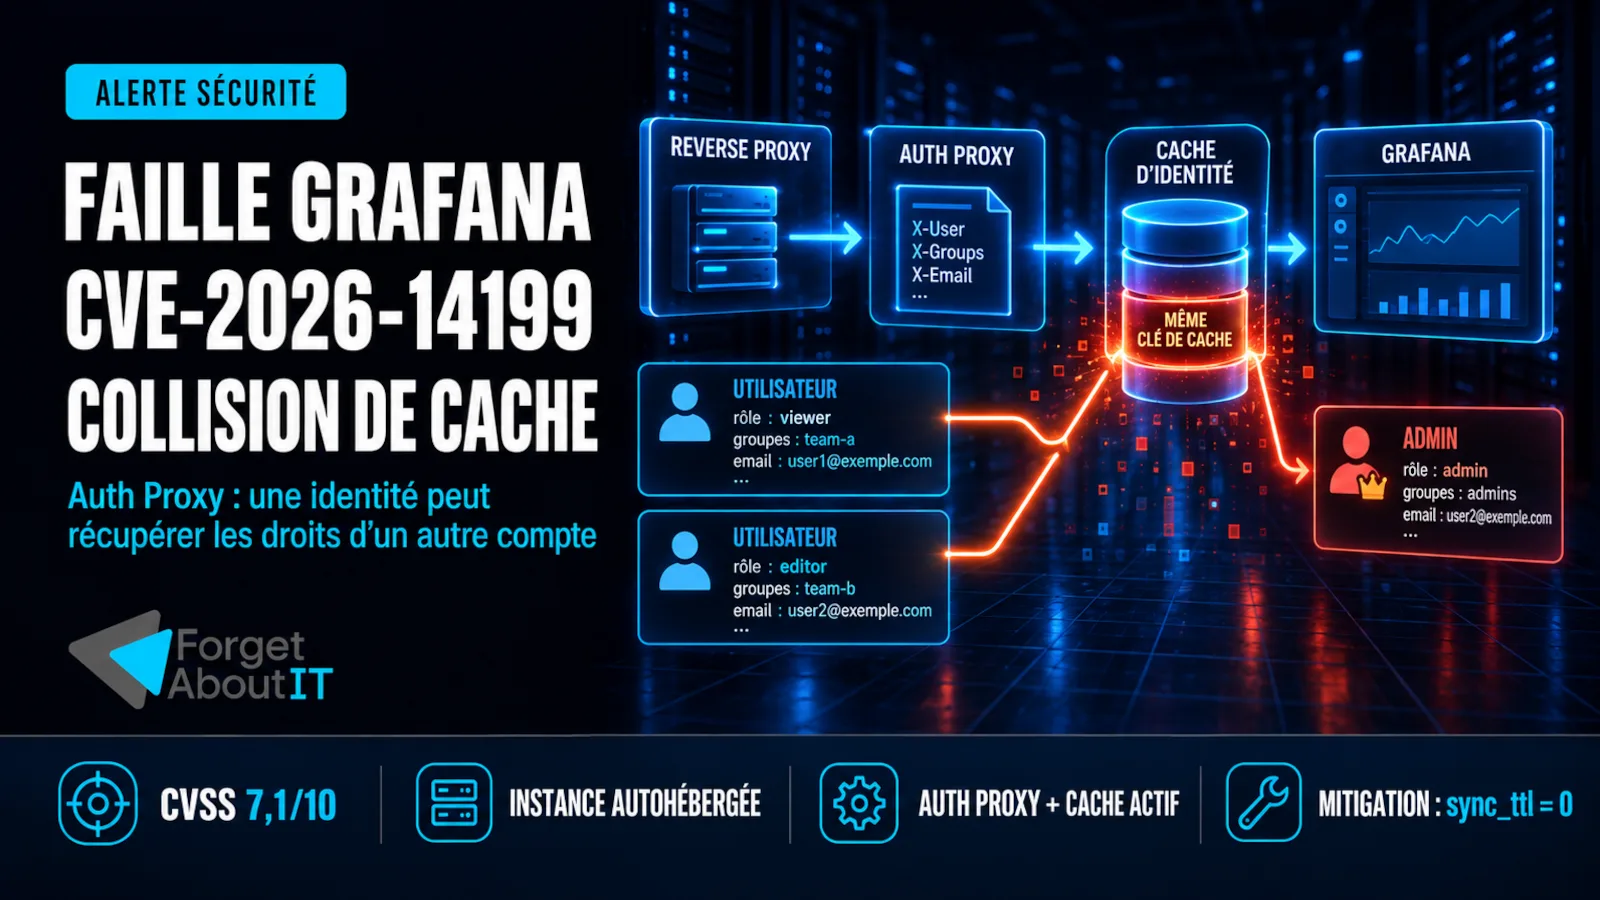
Faille Grafana - CVE-2026-14199 - une collision de cache permet de détourner une session
La faille Grafana CVE-2026-14199 permet à un utilisateur authentifié de récupérer les droits d'un autre compte sur certaines instances autohébergées utilisant Auth Proxy.
Lire l'article →