Sécurité10 juillet 2026 à 09:30
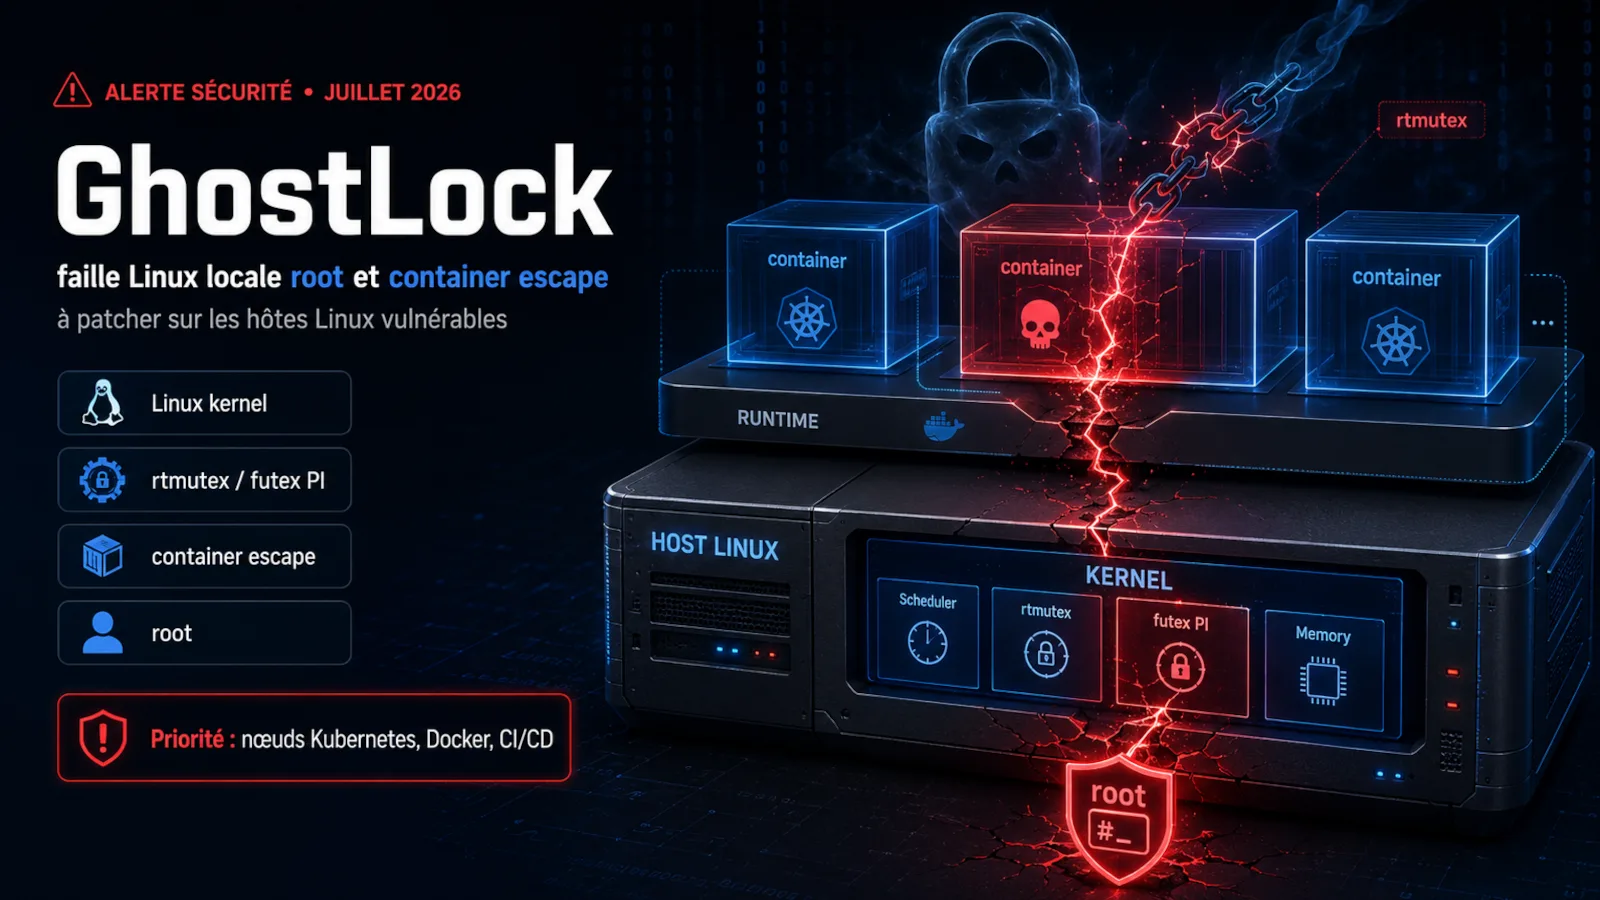
GhostLock (CVE-2026-43499): faille Linux locale root et container escape à patcher
GhostLock, suivie sous CVE-2026-43499, est une faille locale du noyau Linux dans rtmutex/futex PI. Elle peut mener à une élévation de privilèges root et à une évasion de conteneur sur noyau vulnérable.
Lire l'article →